区块链匿名交易能不能同时扛住亿级用户?可扩展性到底怎么实现的
我跑了六年本地节点,见过太多"匿名即安全"的口号,也见过扩展性把隐私方案拖垮的案例。区块链上匿名和可扩展从来不是两个独立开关,它们互相牵制。
目前主流做法是零知识证明,比如zk-SNARKs,交易方不用暴露地址和金额,只提交一个"我确实有权限花这笔钱"的数学证明。Monero、Zcash走的就是这条路。但验证方仍然要跑一遍证明,算力成本没消失,只是转移了。
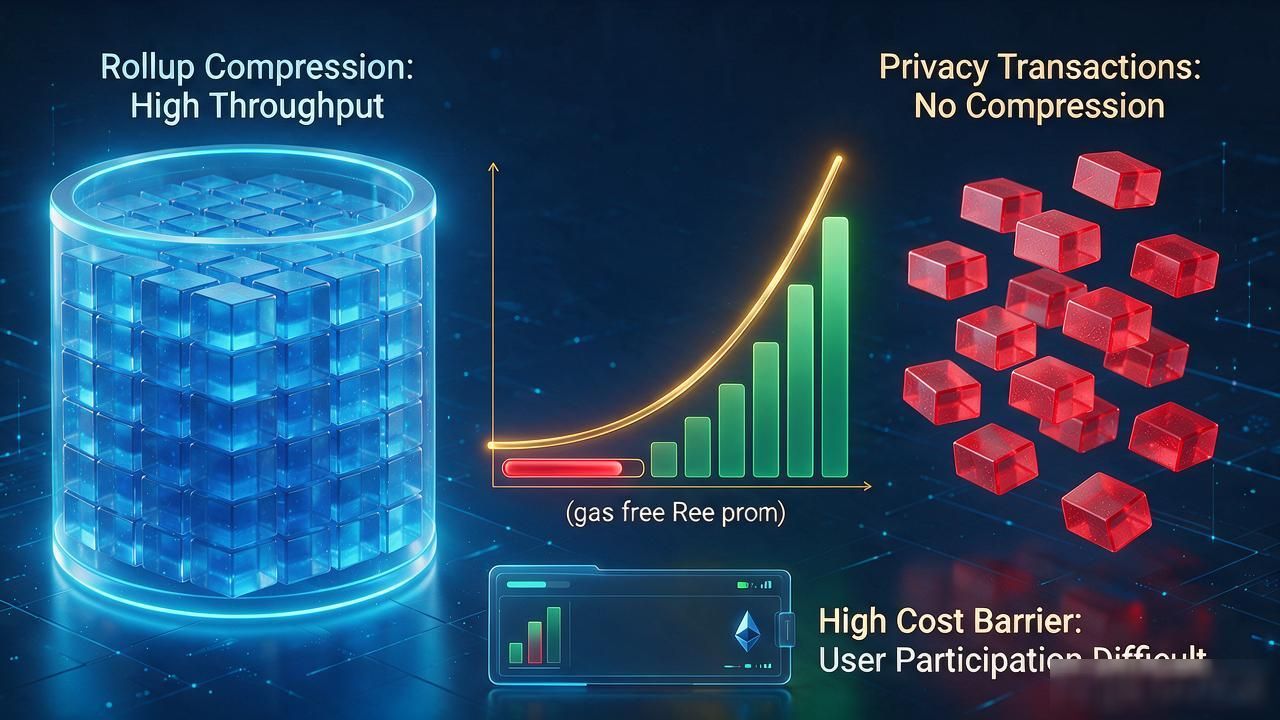
以太坊二层方案用Rollup把交易压缩,吞吐量上去了,但匿名交易没法被随意压缩——你没法把一笔zk证明塞进一个批量打包里再让链上验证。结果就是:隐私交易天然占更多gas,用户越匿名,成本越高区块链匿名交易能不能同时扛住亿级用户?可扩展性到底怎么实现的,实际能跑的人越少。
跑节点的人会发现,隐私协议让区块体积膨胀,轻节点同步变慢,直接把普通用户挡在门外。可扩展性设计追求高吞吐,匿名设计追求信息最小化,两个目标在底层数据结构上就打架区块链 可扩展 匿名,不是调参能解决的。
比较务实的路径是分片加本地验证:把隐私交易分到不同shard,每个shard内部做zk验证,跨shard只传哈希。Solana、Celestia都在试。说实话,没有银弹,能同时做到亿级TPS和强匿名的方案,目前还停在论文里。